Компания «Доктор Веб» выпускает обновление модуля антиспам 1.1.2.202604160 в составе Dr.Web Enterprise Security Suite и Dr.Web по подписке. Его можно будет загрузить с 20 июля 2026 года.Модуль в режиме реального времени проверяет почтовый трафик и анализирует составные части электронных писем: заголовок, тело, гиперссылки, вложения. Работа компонента сбалансирована и не замедляет производительность почтового клиента.В новой версии улучшено обнаружение спама и разбор…
Какие уязвимости Windows, SharePoint и Active Directory эксплуатируются в июле 2026 года и как организациям адаптироваться к обновлениям из 500 фиксов. …
Компания Meta* выпустила и практически сразу отозвала функцию использования публичного контента в Instagram** для ИИ-генерации изображений. Рассказываем, почему это произошло, чем это грозит в дальнейшем и как защитить свои аккаунты в соцсетях от неправомерного использования. …
В решение Kaspersky Secure Mail Gateway добавлена технология для детектирования BEC-писем, созданных при помощи ИИ. …
Депутаты партии Новые люди во главе с Владиславом Даванковым предложили создать сервис, который позволит гражданам добровольно делиться геопозицией с полицией и экстренными службами в случае возникновения опасной ситуации. Соответствующее предложение направлено министру МВД Владимиру Колокольцеву. Представляется целесообразным проработать запуск в приложениях «Госуслуги», «МВД России» и в цифровом контуре Системы-112 функции «Безопасный маршрут». Такая функция могла… …
Источник: Компьютерра — Журнал о науке и технологиях
С 20 июля вступает в силу новый регламент, касающийся работы судебной системы штата Нью-Йорк. Административные органы приняли решение о полном запрете на использование смарт-очков и любых головных уборов со встроенными камерами и микрофонами на территории всех судебных учреждений. Ограничение распространяется на 1240 судов различного уровня, включая окружные, городские и местные инстанции. Информация о…
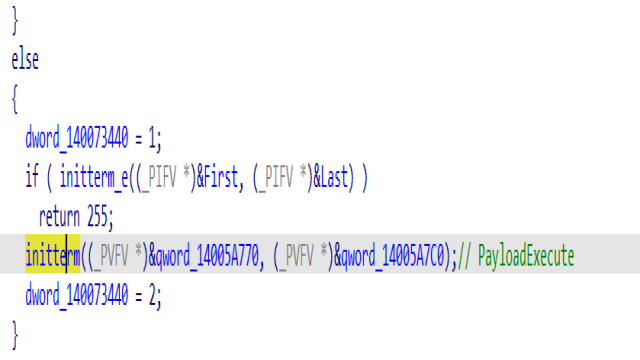
Объектом исследования специалистов антивирусной лаборатории стала новая троянская программа. Она представляет собой угрозу типа supply chain attack, т. е. атака на цепочки поставок. Отличительная черта этого ВПО — фокус на проекты, созданные на языке программирования С++ и C#. Еще одна особенность — повышенная опасность. Троян объединяет в себе ряд поражающих факторов, одновременно выполняя несколько функций: стилера, клиппера, бэкдора, майнера и источника заражения файлов.Первые…
Разбираем функцию NameTag для умных очков Meta*, способную распознавать людей по их лицам. Как она работает, почему вызвала несколько скандалов и какие риски несет для приватности. …
Злоумышленники пытаются выманить учетные данные при помощи многоступенчатого целевого фишинга на производственные компании. …
Минцифры предлагает обязать подтверждать все значимые действия в интернете через MAX или SMS. Это одна из мер, которая появится в третьем пакете антифрод-поправок, сообщает Forbes. К «значимым» действиям в интернете можно отнести огромное количество событий, поэтому непонятно, что именно имеет в виду Минцифры, заявил источник издания на IT-рынке. Для банков и крупных платформ это правило… …
Современные LLM научились проходить капчу быстрее человека. Разбираемся, почему классическая капча уходит в прошлое, какие технологии приходят ей на смену и как это влияет на безопасность пользователей. …
Спецификация протокола OAuth 2.0 — Device Authorization Grant — разрабатывалась для удобства пользователей Smart TV, IoT-девайсов, принтеров, но теперь ее взяли на вооружение злоумышленники. …
Злоумышленники рассылают на электронную почту письма, которые выглядят как рекламная рассылка. …
Apple представила новый фреймворк Trust Insights, который появится в iOS 27 и поможет приложениям выявлять пользователей, ставших жертвами социальной инженерии. Система предназначена для борьбы с мошенничеством, когда злоумышленник убеждает человека самостоятельно выполнить нужные действия, например перевести деньги, изменить настройки аккаунта или отправить конфиденциальные данные. Trust Insights анализирует поведение пользователя прямо на устройстве. Для этого используются… …
Изучаем активную кампанию APT-группы Armored Likho. Злоумышленники атакуют организации в России, Казахстане и Бразилии, используя целевой фишинг, ИИ для генерации загрузчиков и новый инструмент на Python — BusySnake Stealer. …
Исследователь безопасности обнаружил в роботах-газонокосилках Yarbo механизм удаленного доступа, который позволял получить полный контроль над устройствами и данными пользователей. …