Главный радиочастотный центр (ГРЧЦ), подведомственный Роскомнадзору, поручил операторам связи проверить всё оборудование MikroTik и устранить уязвимости. На роутерах MikroTik установлена операционная система RouterOS, в которой были обнаружены опасные уязвимости. ГРЧЦ предупредил, что уязвимости могут нарушить безопасность ресурсов госорганов и критической информационной инфраструктуры. К ней относятся сети связи и информационные системы госорганов, энергетических, финансовых, транспортных и… …
С 15 октября российские операторы связи начнут блокировать звонки банков, которые не используют маркировку. …
Простыми словами рассказываем, чем опасна уязвимость CVE-2026-87902 и как от нее защититься. …
Сразу после старта официальных продаж iPhone 18 мошенники начали использовать ажиотаж вокруг новых смартфонов Apple. …
Изучаем новую версию macOS-стилера MacSync с модулем бэкдора, нацеленную на криптолюбителей и разработчиков. …
Если банк обнаружит совпадение по установленным критериям, операции клиента могут приостановить на пять рабочих дней и обязаны сообщить об этом Росфинмониторингу. …
Как предотвратить перерасходы бюджета в организации и какие киберриски создает стоимость ИИ-токенов. …
Почему в скрытом имени сети Wi-Fi больше вреда, чем пользы, и как реально повысить защищенность своей домашней сети. …
Разбираем инцидент с вымогательской кампанией PAYLOAD. Злоумышленники обошлись без вредоносных исполняемых файлов и шифрования данных — воспользовались механизмами управления объектами групповой политики в Active Directory. …
Мошенники маскируют фишинговые сайты под онлайн-голосование и опросы о выборах с призами. Рассказываем, как устроены эти схемы и как защитить данные и аккаунты. …
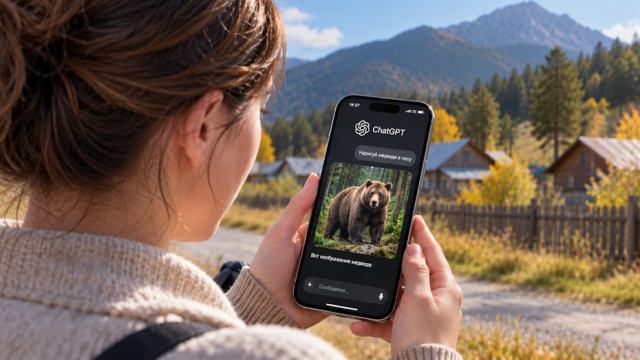
Жительницу села Дульдурга в Забайкальском крае оштрафовали за публикацию фотографии медведя, созданной с помощью нейросети. …
Эксперты “Лаборатории Касперского” обнаружили новую кампанию MovieReaper. Троянец распространяется через торренты с фильмами, включая “Одиссею”, и использует блокчейн Solana для сокрытия C2-инфраструктуры. …
Как вредоносные расширения Chrome крадут пароли и криптовалюту, показывают поддельные инструкции ClickFix и что делать, если такое расширение установлено у вас. …
Хакеры используют легитимные сервисы для маскировки атак типа AitMi. Разбираем механику реального инцидента и приводим рейтинг популярных у фишеров платформ. …
Эксперты GERT «Лаборатории Касперского» обнаружили новую кампанию APT-группы NightEagle с бэкдором GhostContainer и утилитами с GitHub. Группа также эксплуатирует уязвимости в Active Directory и RDP-протоколе. …
Как бытовую технику «вербуют» киберпреступники и что делать для защиты от заражения домашней сети и установки вредоносных прокси. …