Пароли и SMS-коды больше не гарантируют безопасность вашего iPhone и аккаунтов. Сегодня мы разберёмся в технологиях Passkeys и FIDO2-ключах. Что действительно работает против хакеров в 2026 году, а какие настройки безопасности давно устарели и только создают видимость защиты. Кто помог разобраться в теме Изучение этого вопроса мы доверили Алисе AI в новом агенте «Исследовать». Что… …
Разбираем, как работает ClickFix на macOS: почему злоумышленники заставляют пользователей запускать команды в Terminal, какие данные похищает вредоносное ПО и как защитить устройство. …
На некоторых сайтах операторы могут видеть сообщения еще до того, как вы отправите их. Разбираемся, как работают механизмы отслеживания, какие данные собирают сайты и чем это может быть опасно. …
Компания «Доктор Веб» выпускает обновление для сервера в составе Dr.Web Enterprise Security Suite и Dr.Web Industrial версии 13.0.1.202606110. Новая версия станет доступна для загрузки с 27 июля 2026 года через веб-интерфейс консоли управления.Что дает новое обновлениеВ первую очередь релиз направлен на повышение стабильности работы Центра управления и исправление ряда ошибок, выявленных в предыдущей версии. В частности, устранены проблемы с отображением…
Изучаем риски доверенных агентов на примере конкретных инцидентов и планируем меры по снижению угрозы. …
Зачем и как Google проверяет ваш номер телефона и какие риски приватности это несет. …
Эксперты «Лаборатории Касперского» обнаружили мини-бэкдор группы Awaken Likho, написанный на AutoIt, проанализировали инфраструктуру злоумышленников и изменения в типичном сценарии атак. …
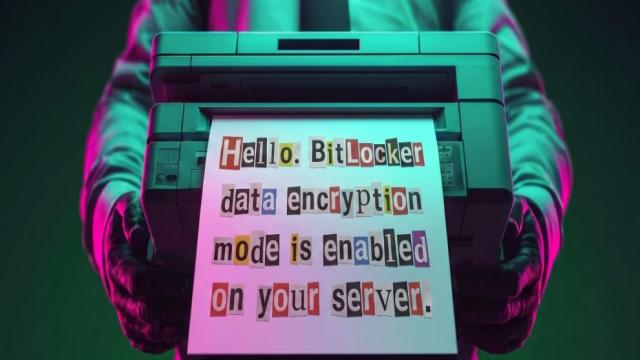
Рассказываем о двух недавних случаях вымогательства с BitLocker-шифрованием, в которых фигурировали RDP, Microsoft SQL Server, инструменты удаленного мониторинга и управления (RMM), веб-шеллы и принтеры. …
Как с помощью атаки ConsentFix злоумышленники компрометируют сессии Microsoft 365 и какие риски это создает для организаций. …
Как найти хорошего продавца, чем пользоваться в ходе переписки, как проверять смартфон и получить в итоге ровно то, что вы заказывали. …
Разбираем новый бэкдор APT-группы Cloud Atlas. CloudAtlasGo использует WebRTC для C2-коммуникаций и облачные сервисы, например Trello, для обмена сообщениями. …
Что необходимо сделать после расставания, чтобы бывший партнер не сохранил доступ к вашим аккаунтам, подпискам и устройствам. …
Как преступники обходят двухфакторную аутентификацию и крадут аккаунты через атаку adversary-in-the-middle …
Разбираем атаки на ИИ-помощников Google и способы защитить свои устройства. …
Мы выявили попытки целенаправленного заражения крупных российских организаций. В ходе APT-кампании импланты запускались через систему обновления ViPNet (программный комплекс для создания защищенных сетей). …
На Mac появился опасный вирус CrashStealer, который собирает данные из браузеров, информацию из менеджеров паролей и расширений криптовалютных кошельков. Он распространяется через приложение Werkbit, которое было одобрено Apple. Приложение маскируется под встроенный механизм macOS для отправки отчётов о сбоях. CrashStealer нацелен более чем на 80 расширений криптовалютных кошельков, а также на 14 менеджеров паролей, включая… …